

招投标雷达
扫描公开招标信息,找出与公司所售产品相匹配的项目。雷达根据招标文件的文本进行推荐——是否参与的决定(资质、期限、利润空间)仍由你自己判断;它不评估法律层面的要求。
页面实景
真实页面,采用您在上方选择的主题。
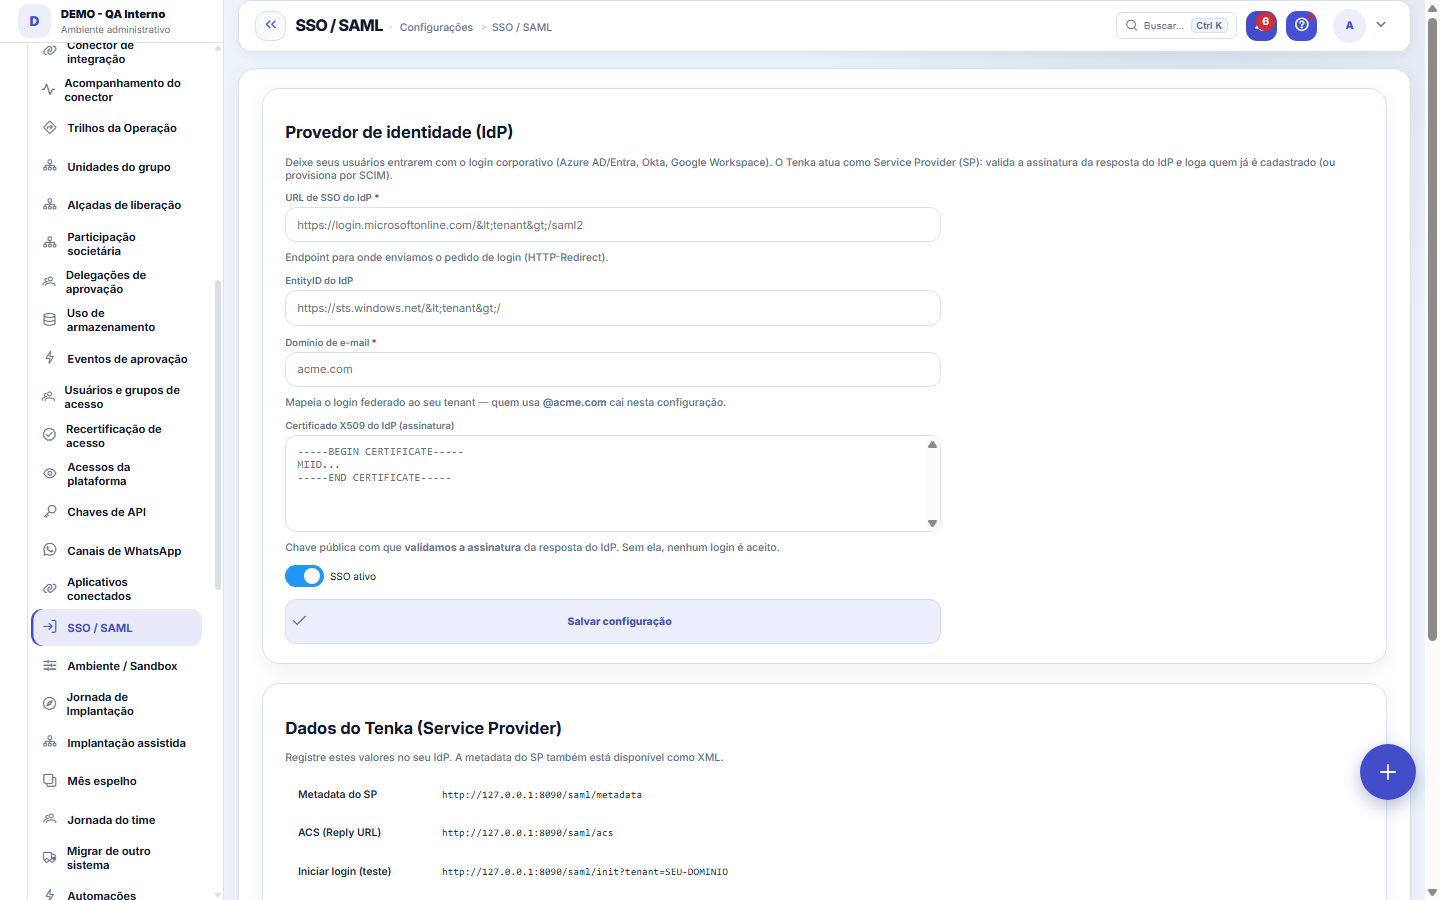
这个页面有什么
直接从页面读取的写照——页面变了,这里也会变。
可用操作
保存配置
表单字段
Domínio de e-mailDomínio que manda o usuário para este login corporativo. Domínio errado joga a empresa toda no provedor errado.
Identificador do provedorComo o provedor de identidade se apresenta. Tem de bater exatamente com o que ele envia.
Endereço de loginPara onde o usuário é enviado ao entrar. É o endereço que o provedor publica como SSO.
AtivaConfiguração inativa faz o login voltar a pedir senha da plataforma, sem passar pelo provedor.
从这里开始
此界面回答什么
配置通过身份提供方的企业登录(SSO)。元数据或证书出错会把“所有人”挡在门外,而不只是某一个用户——在将 SAML 设为强制之前,请先用一个账号测试。
O que esta tela faz
通过 SAML 进行联合登录:客户使用自己的身份提供方(Azure AD/Entra、Okta、Google Workspace)进行认证。配置 IdP(entityId、SSO URL、X509 证书以及映射到您租户的邮箱域名),查看 SP 元数据并测试。它与通过 SCIM 进行的用户预配相互补充。
Para que esta tela existe
通过 SAML 进行联合登录:客户使用自己的身份提供方(Azure AD/Entra、Okta、Google Workspace)进行认证。配置 IdP(entityId、SSO URL、X509 证书以及映射到您租户的邮箱域名),查看 SP 元数据并测试。它与通过 SCIM 进行的用户预配相互补充。——这是平台中“SSO / SAML”页面的作用。
规则
O que registrar no seu provedor — e como testar
页面的第二部分列出了您的身份提供方需要知道的 Tenka 侧(SP)地址:元数据 URL、ACS——IdP 回传响应的地址——以及登录发起 URL。将它们登记到 Azure AD/Entra、Okta 或 Google Workspace 中,保存配置,并在向团队开放前用“测试登录”按钮走一遍真实流程。如果配置中没有粘贴 IdP 的 X509 证书,任何登录都不会被接受:响应签名要依据它来验证(fail-closed)。
常见问题
Que pergunta do dia a dia se responde aqui
“在哪里查看 SSO / SAML?”——遇到这个问题时,答案就在这个页面。
SSO ativo cria usuário sozinho?
默认不会:只有已在租户中注册的人才能登录——首次登录时自动预配(JIT)需要主动开启。要从您的目录批量创建和维护用户,应使用 SCIM(/scim/v2/Users,配合租户的 API 密钥),它与 SAML 相互补充。配置的邮箱域名决定了联合登录映射到您的租户:使用该域名邮箱登录的人会落到这套配置上。当前绑定方式:请求使用 HTTP-Redirect,响应使用 HTTP-POST,NameID 为邮箱。
这篇文章有帮助吗?
同一模块中: 平台与安全38
帮助的关联界面明细字典的锚点界面。不会出现在菜单中。平台访问记录记录平台支持团队何时访问了您的账户、进行了哪些操作以及依据何种授权。White-space(空白点分析)找出还能向现有客户销售什么——通过将已安装的客户组合与类似客户已经拥有的产品进行比对。模板项目明细字典的锚点界面(模板项目)。不会出现在菜单中。Assistente fiscalQuatro passos para a nota sair do Tenka: estado, regime, código de segurança (CSC) e certificado A1 — com a r…发货管控已售出商品的拣货和发货。发货确认货物确实已经出库:发货量与开票量之间的差异,是最常见的库存漏洞——请核对两者。职位薪酬区间明细字典的锚点界面(职位薪酬区间)。不会出现在菜单中。博客——WordPress 连接在这里把公司的 WordPress 接进来,并教 AI 用你的方式写作:选题方向(写什么)、语气(怎么写),以及生成草稿的频率。
Tenka 学院
了解学院针对您行业的分步学习路径,就在平台内。