

Radar de licitaciones
Rastrea licitaciones públicas y trae las que coinciden con lo que vende la empresa. El radar sugiere según el texto de la licitación; la decisión de participar (habilitación, plazo, margen) sigue siendo tuya; no evalúa exigencias jurídicas.
La pantalla
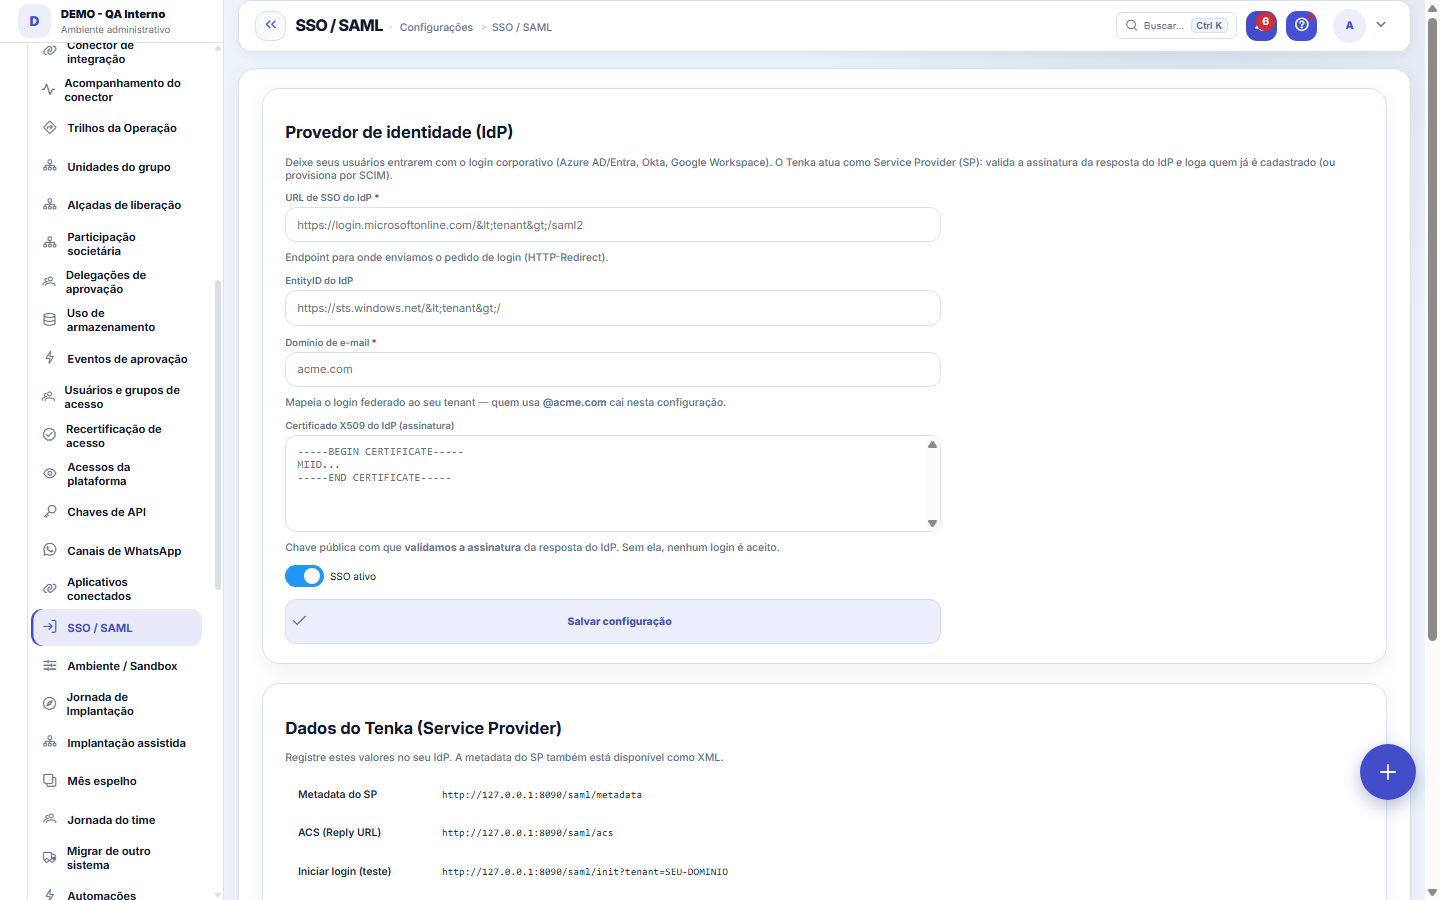
La pantalla real, en el tema que elegiste arriba.
Qué encuentras en esta pantalla
Un retrato de la pantalla, leído de ella misma — cambia cuando la pantalla cambia.
Acciones disponibles
Guardar configuración
Campos del registro
Domínio de e-mailDomínio que manda o usuário para este login corporativo. Domínio errado joga a empresa toda no provedor errado.
Identificador do provedorComo o provedor de identidade se apresenta. Tem de bater exatamente com o que ele envia.
Endereço de loginPara onde o usuário é enviado ao entrar. É o endereço que o provedor publica como SSO.
AtivaConfiguração inativa faz o login voltar a pedir senha da plataforma, sem passar pelo provedor.
Empieza aquí
Qué responde esta pantalla
Configura el login corporativo por proveedor de identidad (SSO). Un metadato o certificado equivocado deja a TODO el mundo afuera, no solo a un usuario — pruebe con un acceso antes de volver el SAML obligatorio.
O que esta tela faz
Login federado por SAML: el cliente usa su propio proveedor de identidad (Azure AD/Entra, Okta, Google Workspace) para autenticarse. Configure el IdP (entityId, URL de SSO, certificado X509 y el dominio de correo que mapea a su tenant), vea la metadata del SP y pruebe. Complementa el aprovisionamiento por SCIM.
Para que esta tela existe
Login federado por SAML: el cliente usa su propio proveedor de identidad (Azure AD/Entra, Okta, Google Workspace) para autenticarse. Configure el IdP (entityId, URL de SSO, certificado X509 y el dominio de correo que mapea a su tenant), vea la metadata del SP y pruebe. Complementa el aprovisionamiento por SCIM. — este es el papel de la pantalla "SSO / SAML" dentro de la plataforma.
Reglas
O que registrar no seu provedor — e como testar
La segunda sección de la pantalla trae las direcciones del lado Tenka (el SP) que su proveedor de identidad necesita conocer: la URL de metadata, el ACS — adonde el IdP devuelve la respuesta — y la URL de inicio de login. Regístrelas en Azure AD/Entra, Okta o Google Workspace, guarde la configuración y use el botón "Probar login" para recorrer el flujo de verdad antes de liberarlo al equipo. Sin el certificado X509 del IdP pegado en la configuración, no se acepta ningún login: la firma de la respuesta se valida contra él (fail-closed).
Preguntas frecuentes
Que pergunta do dia a dia se responde aqui
"¿Dónde veo sso / saml?" — cuando aparezca esa pregunta, es en esta pantalla donde se responde.
SSO ativo cria usuário sozinho?
Por estándar, no: solo entra quien ya está registrado en el tenant — el aprovisionamiento automático en el primer login (JIT) es opt-in. Para crear y mantener usuarios en masa a partir de su directorio, el camino es el SCIM (/scim/v2/Users, con la clave de API del tenant), que complementa el SAML. El dominio de correo configurado es el que mapea el login federado a su tenant: quien entra con correo de ese dominio cae en esta configuración. Bindings actuales: HTTP-Redirect en el pedido y HTTP-POST en la respuesta, con NameID por correo.
¿Te resultó útil este artículo?
En el mismo módulo: Plataforma y seguridad38
Pantalla conectada de la ayudaPantalla ancla del diccionario del detalle. No aparece en el menú.Accesos de la plataformaEl registro de cuándo el equipo de soporte de la plataforma accedió a tu cuenta, qué hizo y con qué autorizac…White-spaceVer qué falta vender a quienes ya son clientes, cruzando la cartera instalada con lo que ya tienen clientes p…Ítem de plantillaPantalla ancla del diccionario del detalle (ítems de la plantilla). No aparece en el menú.Assistente fiscalQuatro passos para a nota sair do Tenka: estado, regime, código de segurança (CSC) e certificado A1 — com a r…ExpediciónControla la separación y el despacho de lo vendido. La expedición confirma que la mercancía realmente salió: …Banda del cargoPantalla ancla del diccionario del detalle (bandas del cargo). No aparece en el menú.Blog — conexión WordPressDonde usted conecta el WordPress de su empresa y le enseña a la IA a escribir como usted: línea editorial (so…
Academia Tenka
Conocer la AcademiaRutas de aprendizaje de tu sector, paso a paso, dentro de la plataforma.