

SAML (login único)
Configura o login corporativo via provedor de identidade (SSO). Metadado ou certificado errado tranca TODO mundo para fora, não só um usuário — teste com um acesso antes de tornar o SAML obrigatório.
A tela
A tela real, no tema que você escolheu aqui em cima.
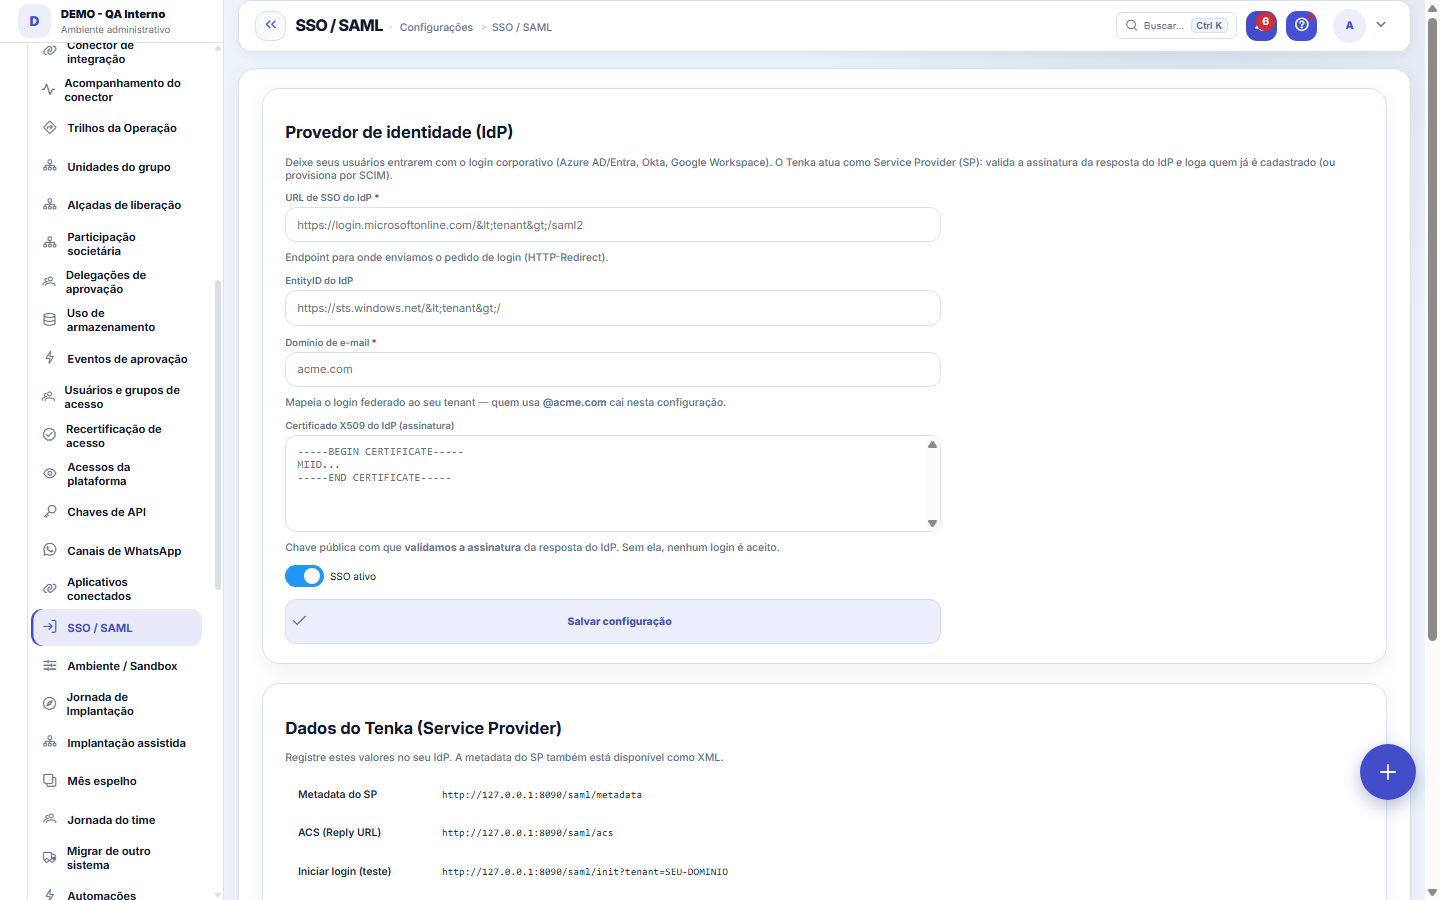
O que você encontra nesta tela
Um retrato da tela, lido dela mesma — muda quando a tela muda.
Ações disponíveis
Salvar configuração
Campos do cadastro
Domínio de e-mailDomínio que manda o usuário para este login corporativo. Domínio errado joga a empresa toda no provedor errado.
Identificador do provedorComo o provedor de identidade se apresenta. Tem de bater exatamente com o que ele envia.
Endereço de loginPara onde o usuário é enviado ao entrar. É o endereço que o provedor publica como SSO.
AtivaConfiguração inativa faz o login voltar a pedir senha da plataforma, sem passar pelo provedor.
Comece aqui
O que esta tela responde
Configura o login corporativo via provedor de identidade (SSO). Metadado ou certificado errado tranca TODO mundo para fora, não só um usuário — teste com um acesso antes de tornar o SAML obrigatório.
O que esta tela faz
Login federado por SAML: o cliente usa o próprio provedor de identidade (Azure AD/Entra, Okta, Google Workspace) para autenticar. Configure o IdP (entityId, URL de SSO, certificado X509 e o domínio de e-mail que mapeia ao seu tenant), veja a metadata do SP e teste. Complementa o provisionamento por SCIM.
Para que esta tela existe
Login federado por SAML: o cliente usa o próprio provedor de identidade (Azure AD/Entra, Okta, Google Workspace) para autenticar. Configure o IdP (entityId, URL de SSO, certificado X509 e o domínio de e-mail que mapeia ao seu tenant), veja a metadata do SP e teste. Complementa o provisionamento por SCIM. — este é o papel da tela "SSO / SAML" dentro da plataforma.
Regras
O que registrar no seu provedor — e como testar
A segunda seção da tela traz os endereços do lado Tenka (o SP) que o seu provedor de identidade precisa conhecer: a URL de metadata, o ACS — para onde o IdP devolve a resposta — e a URL de início de login. Registre-os no Azure AD/Entra, Okta ou Google Workspace, salve a configuração e use o botão "Testar login" para percorrer o fluxo de verdade antes de liberar ao time. Sem o certificado X509 do IdP colado na configuração, nenhum login é aceito: a assinatura da resposta é validada contra ele (fail-closed).
Perguntas frequentes
Que pergunta do dia a dia se responde aqui
"Onde eu vejo sso / saml?" — quando essa pergunta aparecer, é nesta tela que ela se responde.
SSO ativo cria usuário sozinho?
Por padrão, não: só entra quem já é cadastrado no tenant — o provisionamento automático no primeiro login (JIT) é opt-in. Para criar e manter usuários em massa a partir do seu diretório, o caminho é o SCIM (/scim/v2/Users, com a chave de API do tenant), que complementa o SAML. O domínio de e-mail configurado é o que mapeia o login federado ao seu tenant: quem entra com e-mail daquele domínio cai nesta configuração. Bindings atuais: HTTP-Redirect no pedido e HTTP-POST na resposta, com NameID por e-mail.
Este artigo foi útil?
No mesmo módulo: Plataforma e segurança38
Acessos da pessoaMostra o acesso EFETIVO de um usuário: grupos, CNPJs e telas — com o grupo que concedeu cada tela.Acessos da plataformaO registro de quando a equipe de suporte da plataforma acessou a sua conta, o que fez e com qual autorização.Ambiente sandboxUm espelho de testes para experimentar sem tocar em produção. O que se faz no sandbox NÃO reflete em produção…Aplicativos conectadosAprove os aplicativos de IA que podem conversar com a sua conta pelo MCP e revogue o que já foi autorizado. U…Assistente fiscalQuatro passos para a nota sair do Tenka: estado, regime, código de segurança (CSC) e certificado A1 — com a r…AutomaçõesMonta regras "quando isso, faça aquilo" sem programar. O risco real é a cascata: uma automação que dispara ou…Autorizar aplicativoA tela em que você decide se um aplicativo externo pode agir na sua conta com as suas permissões. Você chega …Blog — conexão WordPressOnde você conecta o WordPress da sua empresa e ensina a IA a escrever como você: pauta (sobre o que falar), t…
Academia Tenka
Conhecer a AcademiaTrilhas de aprendizado do seu ramo, passo a passo, dentro da plataforma.